生产控制系统
组织温度、压力、流量、液位、搅拌、泵阀和顺序步骤。
控制系统集成调试、危险工艺联锁控制、可燃有毒气体检测、现场仪表与控制阀,老系统升级改造。
DCS承担生产控制,SIS承担经审批的安全联锁,GDS承担可燃有毒气体监测;三者在明确接口处交换状态。
组织温度、压力、流量、液位、搅拌、泵阀和顺序步骤。
依据经批准的安全要求配置联锁、紧急停车、复位与测试。
接入现场探测器、报警和处置界面,明确与DCS、SIS的信号关系。
核对I/O、程序、通信、停产窗口和回退条件,组织利旧与迁移。
DCS / PLC承担调节、顺序控制、报警与操作监视
SIS / ESD执行经审批的安全联锁与紧急停车
GDS监测可燃、有毒气体并联动声光与处置流程
方案判断正常控制与安全保护具有不同目标、权限和验证方式。
实施方法分别梳理控制回路、设备联锁与安全仪表功能,明确跨系统信号和测试责任。
安全边界安全联锁及紧急停车按经批准的工程文件实施,不能由上层软件或AI替代。
方案判断切换风险往往来自未核清的I/O、接口、现场设备和历史逻辑。
实施方法完成I/O与程序核对、离线组态、FAT、分区切换计划、SAT和回退预案。
安全边界涉及保护功能的变更必须履行工程变更与验证程序。
工业自动化项目首先面对温度、压力、流量、液位、称重、气体状态以及泵、阀、搅拌、电机等真实对象。DCS、PLC和SCADA只是承载控制逻辑的平台,系统能否长期运行取决于测点质量、执行机构、设备允许条件、控制策略、联锁和工程资料是否一致。
正常生产通常包含连续调节、顺序控制和设备联锁。温度或压力回路负责把变量稳定在操作范围,顺序程序负责投料、升温、保温、降温和出料等步骤,设备联锁负责在设备条件不满足时阻止或停止动作。SIS承担经风险分析确认的安全仪表功能和紧急停车,GDS负责可燃有毒气体检测与报警。项目需要逐项说明信号来源、触发条件、动作对象、复位权限和测试方法。
现场层由仪表、探测器、阀门、泵、电机和其他执行机构组成。基本控制层由DCS或PLC完成连续调节、顺序、设备联锁和运行监视。安全保护层由SIS执行独立联锁与紧急停车,GDS提供环境气体监测。历史数据库和生产信息接口向MES、能源或设备系统提供经治理的实时值、状态、报警和批次记录。
分层并不意味着系统彼此隔绝。DCS可以显示必要的SIS和GDS状态,SIS也可能读取经设计确认的过程信号,但跨系统信号必须标明来源、用途、故障状态和测试责任。上层软件发出的任务或设定值要经过控制系统权限和允许条件检查。
新建项目从工艺说明、P&ID、设备和仪表清单开始,形成控制说明、I/O、联锁因果、系统架构和接口。组态完成后通过FAT验证画面、回路、顺序、报警和接口,再到现场开展回路测试、SAT和联动调试。开车阶段按工艺顺序投入控制,并把变更回写到竣工资料。
老旧系统改造多了利旧和切换约束。工程团队需要核对现有I/O、端子、程序、通信、历史数据、现场设备和备件,识别文档与现场不一致处。离线组态和测试应尽量在停产前完成;切换计划按区域、系统或设备拆分,明确临时运行、回退、人员和时间。保护功能变更需要独立验证,不能在赶工中合并省略。
交付物至少覆盖现状及I/O核对、控制说明、联锁因果、系统和网络架构、组态程序、接口清单、FAT/SAT、回路测试、竣工资料和运维培训。运行维护阶段关注控制回路、报警、系统资源、网络、备份和备件,并记录每次变更。具体品牌、规模、冗余和安全等级根据项目工况、风险分析和制造商资料确定。
系统投运后的服务重点来自可维护性。工程数据库、程序、画面、历史数据、账号权限和备份需要有一致版本,现场临时修改要回写到竣工资料。报警分析应区分工艺异常、设备故障、仪表异常与通信问题,控制回路维护同时检查测量、输出和执行机构。备件与生命周期计划依据现有平台、故障风险和停产条件安排,不用固定服务包替代现场判断。
验收需要覆盖正常工况、设备故障、信号异常、通信中断和权限操作。FAT用于尽早发现组态与接口问题,SAT和回路测试确认现场接线、方向与动作,联动调试再验证设备和工艺关系。每类测试都有明确输入、预期输出和记录,不能只以系统画面能够显示作为完成标准。
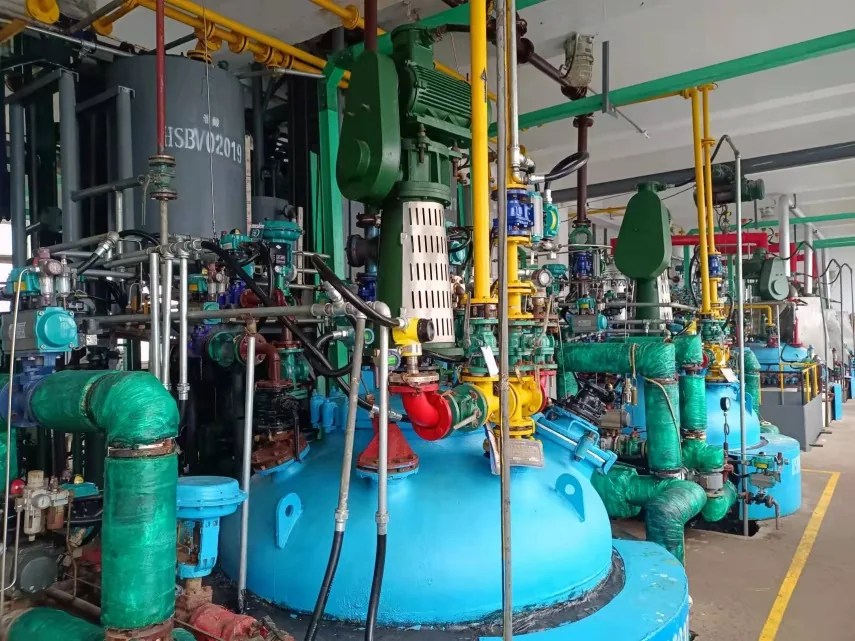
紫外线吸收剂装置案例展示了DCS、SIS与危险工艺联锁的分层;罐区案例展示了DCS、SIS、GDS与装车、地磅和调度的系统集成;高分子材料案例展示了基本控制与BATCH、温控和称重投料的结合。
请留下联系方式和项目概况,我们将安排技术沟通。
与我们聊聊项目
商务咨询 · 微信名片
 13325009848更多联系方式